

Phishing em aplicativos de mensagem: como funcionam os golpes no Teams e Slack
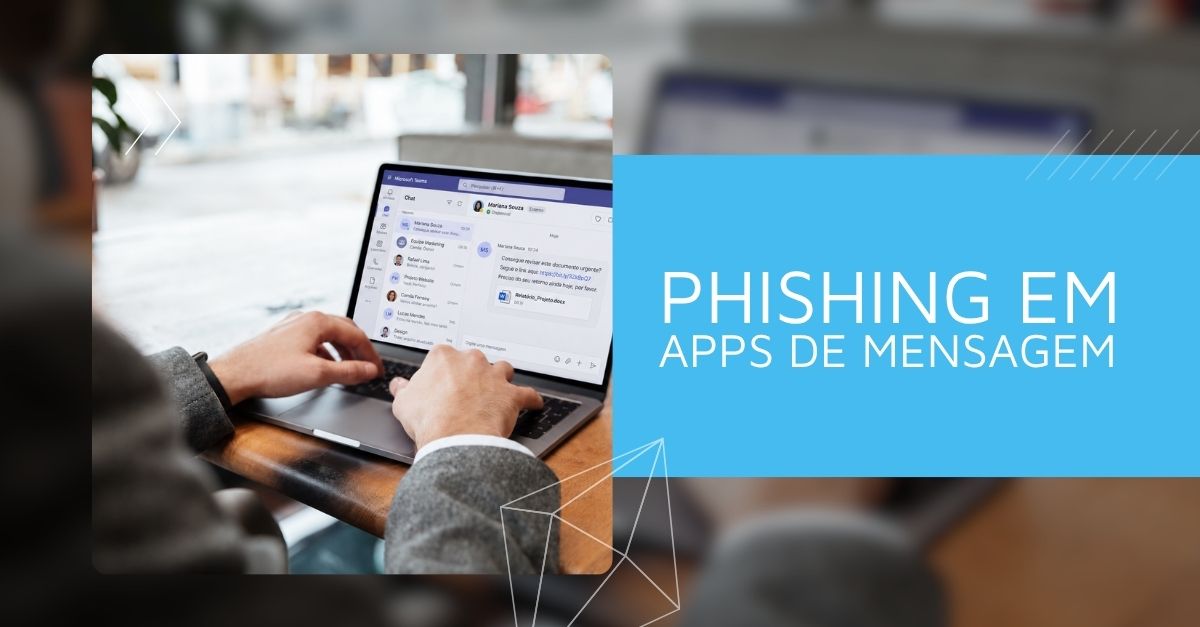
O phishing em aplicativos de mensagem, como Teams e Slack, é cada vez mais comum. Na prática, interações que fazem parte da comunicação diária nas empresas, como uma mensagem de um gestor no Teams solicitando um documento ou um colega de trabalho compartilhando um link via Slack, podem ser exploradas por cibercriminosos.
Os ataques podem partir de perfis falsos ou de contas corporativas legítimas que foram comprometidas. Nesse segundo caso, os criminosos conseguem se passar por funcionários e utilizar a confiança entre colegas para roubar credenciais, distribuir malware ou obter informações confidenciais.
Neste artigo, vamos explicar como esse tipo de ataque funciona, quais são os golpes mais comuns e como proteger sua empresa.
Principais tópicos deste artigo
Veja como a HSC Labs melhorou a segurança de e-mail do MP-Bahia

Como funciona o phishing em aplicativos de mensagens corporativas?
O phishing é uma técnica de engenharia social que utiliza mensagens fraudulentas para induzir pessoas a compartilhar informações sensíveis, acessar páginas falsas ou executar ações que comprometam sua segurança.
Em plataformas como Microsoft Teams e Slack, os criminosos podem enviar mensagens que simulam solicitações de trabalho, comunicados internos ou orientações do suporte técnico.
Essas abordagens exploram características comuns da comunicação corporativa: a troca frequente de documentos, a colaboração entre equipes e a necessidade de responder rapidamente às demandas profissionais.
Um funcionário pode, por exemplo, receber um link para um suposto documento compartilhado e ser direcionado a uma página falsa de autenticação do Microsoft 365. Ao informar suas credenciais, acaba fornecendo os dados de acesso ao criminoso.
Os ataques também podem envolver arquivos maliciosos, solicitações de informações confidenciais e tentativas de fraude financeira.
Como contas corporativas comprometidas são utilizadas em ataques de phishing?
Um dos riscos associados ao phishing em aplicativos corporativos é a utilização de contas legítimas para enviar mensagens fraudulentas.
Esse tipo de comprometimento, conhecido como account takeover, ocorre quando um criminoso consegue acessar indevidamente a conta de um usuário. Isso pode acontecer por meio de senhas roubadas, páginas falsas de autenticação, roubo de sessões ou outras técnicas de invasão.
Em ambientes integrados, o comprometimento de uma identidade corporativa pode permitir acesso a diferentes serviços. Uma conta Microsoft 365 comprometida, por exemplo, pode ser utilizada para acessar o Teams, dependendo das permissões e dos mecanismos de segurança configurados.
Com acesso à conta, o criminoso pode enviar mensagens em nome do funcionário, aproveitando seus contatos profissionais e, quando disponíveis, informações de conversas anteriores.
Imagine que a conta de um gerente seja comprometida. O invasor pode utilizá-la para solicitar documentos confidenciais à equipe ou orientar um funcionário do departamento financeiro a realizar uma transferência.
Para quem recebe a mensagem, o nome, a foto e o histórico de relacionamento com o remetente podem fazer com que a solicitação pareça legítima.
Esse acesso também pode permitir que os criminosos identifiquem projetos, responsabilidades e relações profissionais, utilizando essas informações para preparar ataques direcionados a outros colaboradores.
Principais golpes de phishing no Microsoft Teams e Slack
Falso suporte técnico
O funcionário recebe uma mensagem de alguém que se apresenta como integrante da equipe de TI, informando sobre uma atualização obrigatória, um problema de segurança ou a necessidade de verificar suas credenciais.
O suposto técnico pode enviar um link para uma página falsa de autenticação ou solicitar a instalação de um programa que permita acesso remoto ao dispositivo.
Ransomware
O ransomware é um tipo de malware que criptografa os dados da empresa e exige um pagamento (geralmente em criptomoeda) para restaurar o acesso. Em 2024, várias empresas no Brasil foram vítimas de ataques desse tipo, como a Vivara e a Lojas Marisa.
Essa é uma ameaça importante que tem o e-mail como principal vetor: normalmente, o ransomware é “escondido” em anexos maliciosos ou links enviados por e-mail.
Links e documentos maliciosos
Nesse golpe, o criminoso compartilha um link ou arquivo que parece estar relacionado a uma atividade profissional, como um contrato, relatório ou documento de projeto.
A mensagem pode direcionar a vítima para uma página falsa que imita serviços como Microsoft 365 ou SharePoint, com o objetivo de capturar credenciais. Em outros casos, o arquivo compartilhado pode conter malware.
Fraudes envolvendo gestores e executivos
Os criminosos podem utilizar perfis falsos ou contas comprometidas para se passar por gestores e solicitar transferências financeiras, alterações de dados bancários ou o envio de informações confidenciais.
Essas abordagens utilizam técnicas semelhantes às observadas em ataques de Business Email Compromise (BEC), nos quais criminosos exploram a identidade e a autoridade de executivos ou parceiros comerciais para cometer fraudes.
Phishing por contatos externos
Microsoft Teams e Slack oferecem funcionalidades de comunicação com usuários de outras organizações, conforme as configurações de cada ambiente.
Os criminosos podem explorar esses recursos para abordar funcionários, apresentando-se como fornecedores, parceiros comerciais ou representantes de outras empresas.
As mensagens geralmente simulam atividades profissionais, como convites para reuniões ou compartilhamento de documentos, e podem conter links fraudulentos.
Ensine seus colaboradores a reconhecer golpes e ameaças

Como identificar phishing em aplicativos de mensagens?
Uma mensagem fraudulenta pode apresentar linguagem correta, informações verdadeiras e referências a atividades reais da empresa. Por isso, a identificação de phishing deve considerar o contexto da solicitação e os procedimentos habituais de trabalho.
Alguns sinais merecem atenção:
- Solicitações inesperadas de credenciais: pedidos para informar senhas, códigos de autenticação ou acessar páginas de login enviadas por mensagens.
- Links e arquivos fora de contexto: documentos compartilhados sem explicação ou relacionados a atividades que o funcionário desconhece.
- Pedidos urgentes ou incomuns: solicitações de pagamentos, alterações bancárias ou compartilhamento de informações confidenciais fora dos procedimentos internos.
- Mudanças no comportamento do contato: mensagens com pedidos incompatíveis com as responsabilidades ou com o padrão de comunicação habitual do remetente.
Diante de uma solicitação suspeita, o funcionário deve confirmar sua legitimidade por outro canal confiável, utilizando informações de contato já conhecidas.
Também é importante comunicar a suspeita à equipe de TI ou Segurança da Informação, seguindo os procedimentos internos da empresa.
Como proteger a empresa contra phishing em aplicativos corporativos?
A prevenção envolve controles de segurança para proteger as contas e os ambientes de colaboração, além de procedimentos internos e treinamento dos funcionários.
Proteção de contas e controle de acesso
A autenticação multifator (MFA) reduz o risco de acesso indevido às contas corporativas, embora determinados ataques, como o roubo de sessões autenticadas, possam contornar essa proteção.
As empresas também devem monitorar atividades suspeitas, revisar permissões, controlar o acesso de usuários externos e adotar políticas adequadas de autenticação e gerenciamento de sessões.
Procedimentos de verificação de solicitações
Pedidos relacionados a transferências financeiras, alterações de dados bancários, credenciais e compartilhamento de informações sensíveis devem seguir processos internos de validação.
A confirmação por canais independentes e a definição de níveis de autorização ajudam a prevenir fraudes, inclusive quando uma solicitação parte de uma conta corporativa comprometida.
Treinamento e conscientização dos colaboradores
Os programas de conscientização em cibersegurança devem abordar os diferentes canais utilizados na comunicação corporativa, incluindo e-mail, aplicativos de mensagens e ferramentas de colaboração.
Treinamentos com exemplos práticos ajudam os funcionários a reconhecer abordagens fraudulentas, avaliar solicitações suspeitas e compreender como agir diante de possíveis ataques.
As empresas também devem estabelecer canais acessíveis para o reporte de incidentes e incentivar os colaboradores a comunicar situações suspeitas.
Conclusão
O phishing em aplicativos corporativos pode explorar contas comprometidas, relacionamentos profissionais e informações internas para atingir funcionários e sistemas da organização.
A proteção exige medidas de segurança para os ambientes de colaboração, procedimentos de verificação e conscientização dos usuários sobre os riscos presentes nos diferentes canais de comunicação.
O MindAware 360°, da HSC Labs, ajuda empresas a desenvolver programas contínuos de conscientização em cibersegurança, com treinamentos, simulações de phishing e indicadores de comportamento.
Conheça a plataforma e saiba como fortalecer a gestão de risco humano na sua organização.

Inscreva-se para receber notícias de cybersecurity
Bloqueie ataques que passam despercebidos por Microsoft e Google


Treine a sua equipe em cibersegurança